Microsoft-Ausfall: Chlorgas verletzt 15 Gäste im Pool
Weil Microsofts Mailserver ausfielen, blieb ein Chlor-Alarm im Phantasialand ungelesen. Was der Fall über eure eigenen Alarmketten verrät.
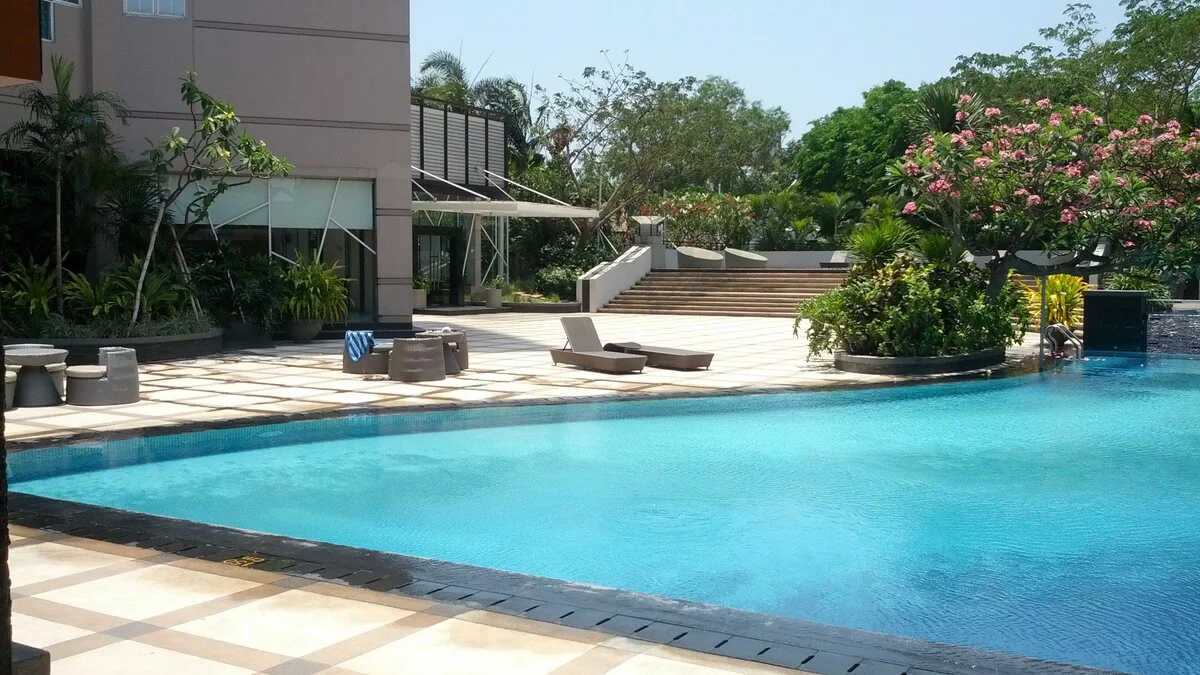
Bild: Agron Merseli / wikimedia (CC BY)
Ein Cloud-Ausfall bei Microsoft hat im Phantasialand Brühl zu einem Badeunfall mit 15 Verletzten geführt. Das Wartungssicherheitssystem der Saunalandschaft im Hotel Ling Bao schlug per E-Mail Alarm — nur kam die Mail nie an, weil Microsofts Maildienste seit Donnerstagnachmittag nicht erreichbar waren.
Was im Hotel Ling Bao passiert ist
Das automatische Dosiersystem für den Hotelpool war defekt und pumpte deutlich zu viel Chlor ins Wasser. Tests der Einsatzkräfte bestätigten den Defekt, das Wasser musste ausgetauscht werden. Weil der Mailalarm ungelesen blieb, fiel die Überdosierung erst auf, als Gäste nach dem Baden über Beschwerden klagten.
Zunächst meldeten 13 Gäste Reizungen der Atemwege, am Ende standen 15 Betroffene in der Bilanz. Vier von ihnen kamen ins Krankenhaus — anfangs war von fünf die Rede, die Zahl wurde später korrigiert. Eine Person blieb wegen einer mittelschweren Verletzung zur Beobachtung dort. Die Feuerwehr Brühl war nach eigenen Angaben mit 40 Einsatzkräften rund zwei Stunden im Einsatz, sperrte den Pool und gab ihn später wieder frei. Der Vorfall ereignete sich am Freitagnachmittag, öffentlich bekannt wurde er am Wochenende.
Ein Alarmkanal, der ausfällt
Der eigentliche Knackpunkt ist die Kette: Sensor erkennt Chlor, System verschickt eine E-Mail, Mensch liest sie. Fällt der Mailanbieter aus, steht die ganze Kette still — und niemand merkt es, weil das System ja “gesendet” hat. Klassische Hausautomation hat ähnliche Kanten, wenn Benachrichtigungen über einen einzigen Cloud-Dienst laufen; bei den Homematic-IP-Kameras führt schon ein fehlendes Zertifikats-Update zum Ausfall.
Kriminelle sprangen parallel auf dieselbe Störung an: Seit Freitag kursieren Phishing-Mails, die angeblich zurückgehaltene Nachrichten als Köder nutzen. Wie ihr solche Mails erkennt, steht im Ratgeber zu Chromes verbessertem Phishing-Schutz. Wer selbst Alarme betreibt, sollte zwei unabhängige Wege einplanen — Push und SMS, lokal und Cloud — und einmal im Quartal testen, ob wirklich etwas ankommt.
Ehrlich gesagt ist das der unangenehmste Teil der Story: Der technische Fehler war banal, gefährlich wurde er erst durch die stille Abhängigkeit von einem Dienst, den niemand im Haus kontrolliert. Ein Testalarm pro Monat hätte gereicht.